كتبت : مريم عزمى
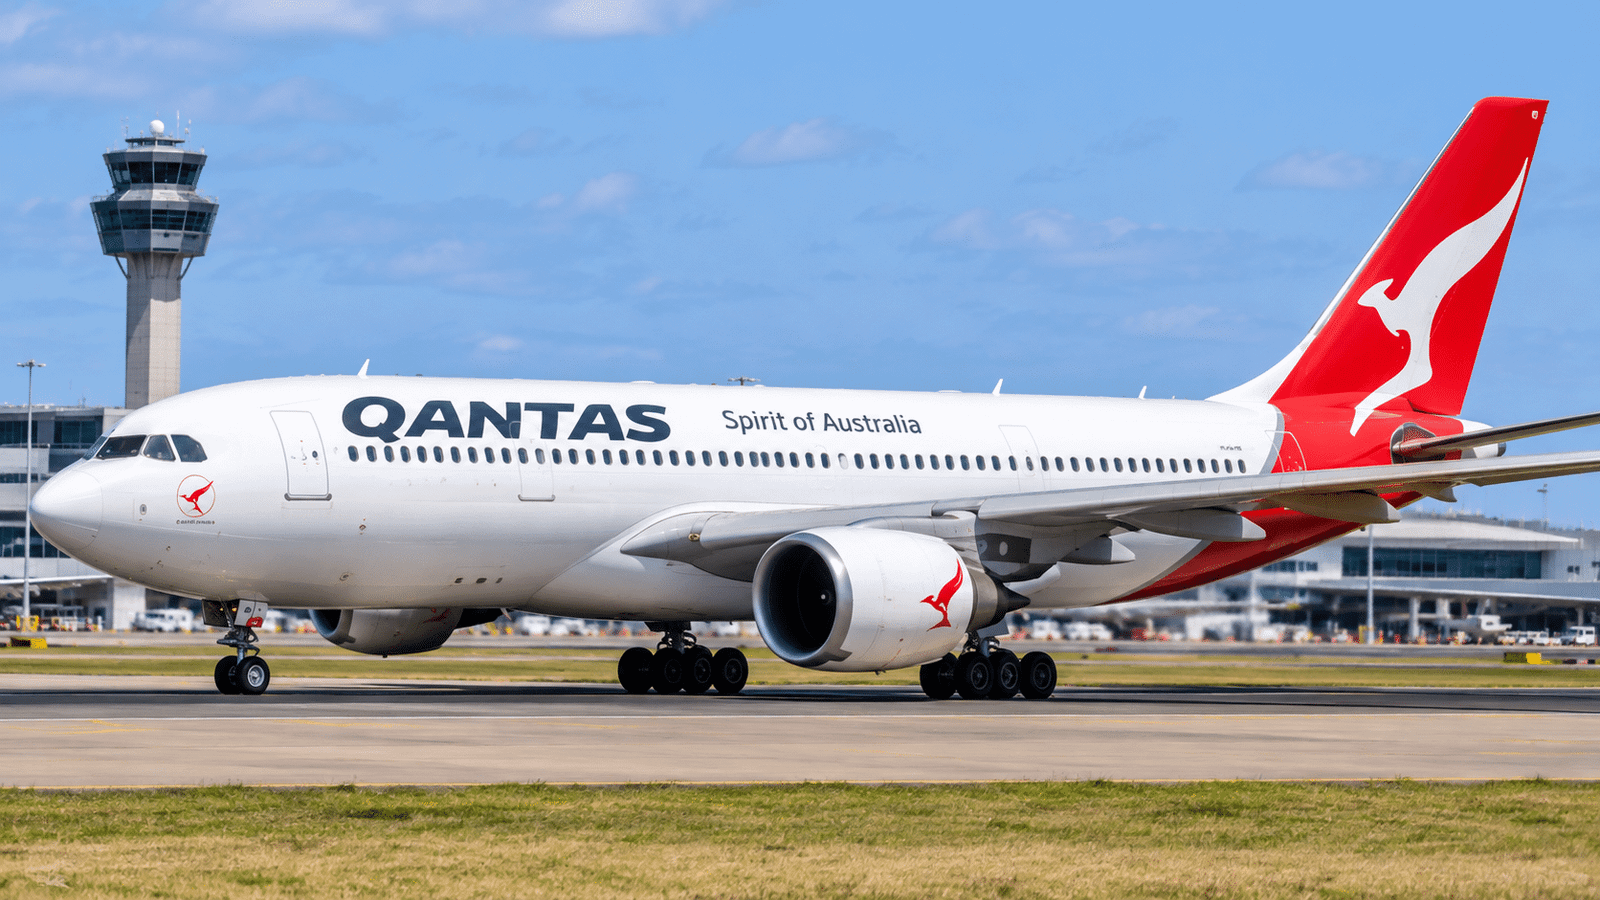
تجري شركة كانتاس الأسترالية تحقيقًا بشأن احتمال تعرض بيانات حجوزات عملائها للوصول غير المصرح به، على خلفية اختراق أمني طال أحد الأنظمة التي تديرها شركة أماديوس، المزود العالمي لتكنولوجيا السفر والحجوزات، في تطور جديد يوسع دائرة المخاوف بشأن أمن بيانات المسافرين لدى شركات الطيران.
وقالت كانتاس إن أماديوس أبلغتها باحتواء المشكلة خلال سبتمبر الماضي، مؤكدة أن أنظمتها وقواعد بياناتها الداخلية لا تزال آمنة، فيما تعمل بالتعاون مع مزود التكنولوجيا لتحديد مدى تأثير الحادث على حجوزات عملائها، دون تأكيد تعرض أي سجلات خاصة بالركاب للاختراق حتى الآن.
وأوضحت التقارير أن كانتاس أبلغت المركز الأسترالي للأمن السيبراني ومكتب الأمن السيبراني الوطني بالواقعة، في إطار متابعة التحقيقات وتقييم التداعيات المحتملة.
شركات طيران تكشف عن تعرض بيانات آلاف المسافرين
يأتي التحقيق الجديد بعد سلسلة إفصاحات من شركات طيران دولية بشأن احتمال تعرض بيانات عملائها للاطلاع غير المصرح به عبر أنظمة أماديوس.
وأعلنت كاثاي باسيفيك، في إخطار صادر بتاريخ 30 أكتوبر، تأثر نحو 53 ألف حجز، تضمنت معظمها بيانات مرجعية للحجوزات وأسماء الركاب وتفاصيل الرحلات، بينما شملت حالات محدودة معلومات الاتصال وبيانات وثائق السفر وأرقام برامج الولاء، دون وجود أدلة على الوصول إلى المعلومات المالية أو بيانات الدفع.
كما كشفت شركة أول نيبون إيرويز عن احتمال تعرض بيانات نحو 37.8 ألف عميل، من بينهم قرابة 36.1 ألفًا شملت بياناتهم أسماء الركاب وأرقام الحجوزات وتواريخ السفر والمسارات والدرجة، فيما تضمنت بيانات نحو 1700 عميل إضافي معلومات أكثر حساسية، بينها أرقام جوازات السفر والجنسية وبيانات الاتصال، مع تأكيد عدم تأثر أرقام البطاقات الائتمانية أو كلمات مرور الحسابات.
وفي اليابان، أعلنت الخطوط الجوية اليابانية وشركة اليابان ترانس أوشن إير عن تحديد نحو 92 ألف عميل يحتمل تأثر بياناتهم، بعد رصد آثار وصول خارجي إلى بعض سجلات الحجوزات.
وتختلف الأرقام المعلنة بين الشركات، إذ تشير كاثاي إلى عدد الحجوزات المتأثرة، بينما تتحدث الشركات اليابانية عن عدد العملاء، ما يجعل جمع هذه الأرقام في إجمالي واحد للركاب المتضررين أمرًا غير دقيق.
اختراق مزود التكنولوجيا لا يعني اختراق أنظمة شركات الطيران
وتسلط الواقعة الضوء على المخاطر المرتبطة باعتماد شركات الطيران على مزودي التكنولوجيا الخارجيين في إدارة بيانات الحجوزات وخدمات الركاب، خاصة أن أماديوس توفر أنظمة متكاملة للحجز وإصدار التذاكر وإجراءات تسجيل الوصول لعدد كبير من الناقلات حول العالم.
وبحسب المعلومات التي كشفتها كاثاي باسيفيك، تمكن طرف غير مصرح له من استخدام بيانات اعتماد مخصصة لحساب نظام للوصول إلى معلومات الحجوزات داخل أنظمة أماديوس، دون أن تتأثر أنظمة الشركة أو عملياتها التشغيلية.
وتشير هذه التفاصيل إلى أن الوصول إلى بيانات المسافرين لدى مزود خارجي لا يعني بالضرورة اختراق البنية التقنية الداخلية لشركة الطيران، كما أن الوصول إلى معلومات الحجوزات لا يثبت القدرة على تعديلها أو تغيير تفاصيل الرحلات.
ولا تزال التحقيقات بحاجة إلى تحديد نطاق صلاحيات الحساب الذي استُخدم في الواقعة، والسجلات التي تمكن الطرف غير المصرح له من الوصول إليها، والحقول التي كانت متاحة أمامه، فضلًا عن آليات حماية البيانات بين شركات الطيران المختلفة.
مخاوف من استغلال بيانات الركاب في عمليات الاحتيال
وتتجاوز تداعيات الحادث مسألة حماية بيانات الدفع الإلكتروني، إذ يمكن أن تتضمن سجلات الحجوزات معلومات دقيقة عن المسافرين، مثل الأسماء وتواريخ الرحلات والمسارات وأرقام الحجوزات وبيانات الاتصال، وهي معلومات قد تُستغل في محاولات انتحال الهوية أو تنفيذ عمليات تصيد إلكتروني أكثر إقناعًا.
وفي هذا السياق، حذرت أول نيبون إيرويز عملاءها من الرسائل والمكالمات والمواقع الإلكترونية التي قد تنتحل صفة الشركة أو شركاتها التابعة.
ومع استمرار التحقيقات، يبقى السؤال الرئيسي بالنسبة إلى كانتاس هو ما إذا كانت بيانات حجوزات عملائها قد أصبحت متاحة عبر البيئة التقنية المتأثرة، وما إذا كان أي من المسافرين قد تعرض بالفعل لتسرب معلوماته.
حتى الآن، لم تؤكد الشركة تعرض سجلات ركابها للاختراق، فيما تواصل العمل مع أماديوس لتحديد نطاق التأثير المحتمل للحادث.